


Cyberbezpieczeństwo infrastruktury krytycznej wymaga nie tylko odporności, ale również suwerenności technologicznej
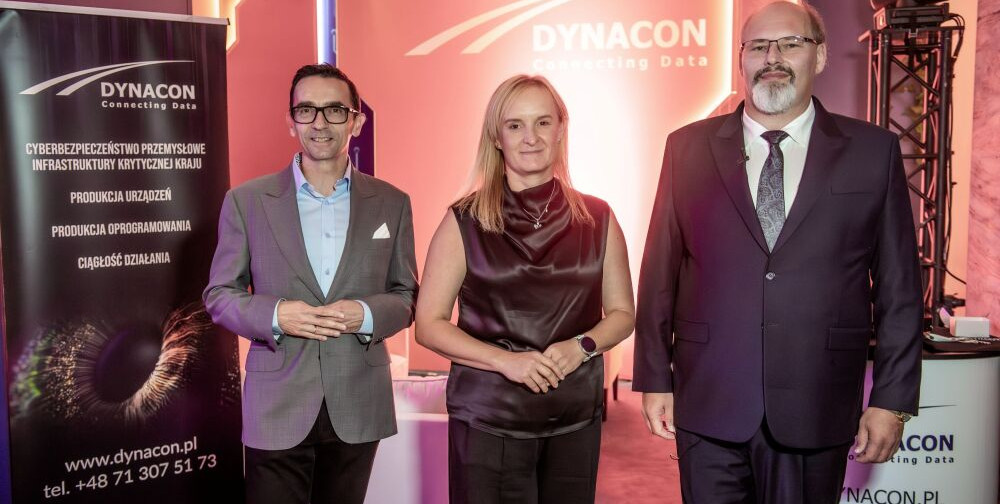
Materiał wideo do pobrania na: https://pap-mediaroom.pl/polityka-i-spoleczenstwo/cyberbezpieczenstwo-infrastruktury-krytycznej-wymaga-nie-tylko-odpornosci
Andrzej Cieślak, prezes zarządu Dynacon, przypomniał wydarzenia z grudnia 2025 r., kiedy przeprowadzono cybernetyczne ataki na polski sektor energii, obejmujące m.in. instalacje OZE i elektrociepłownie. Ataki dotknęły zarówno systemy IT, jak i OT, czyli systemy odpowiedzialne za procesy przemysłowe.
„Dla Dynacon nie był to incydent poznany dopiero z raportów. Rozwiązania naszej firmy pracowały w chronionych środowiskach infrastruktury krytycznej, a zespoły SOC Dynacon i NCSA brały bezpośredni udział w obronie. W tych środowiskach atakujący nie osiągnęli celu. Zderzyli się z architekturą, urządzeniami i mechanizmami bezpieczeństwa przygotowanymi do działania w warunkach rzeczywistego incydentu” - podkreślił Andrzej Cieślak.
Jego zdaniem to doświadczenie potwierdziło rzecz podstawową: o bezpieczeństwie decyduje to, jak zbudowany jest cały system - czy urządzenia są odporne na ataki, a sieć odpowiednio podzielona, czy komunikacja jest kontrolowana i czy widać, co się w niej dzieje.
„Nie chodzi o prostą zasadę >>polskie znaczy lepsze<<. Pochodzenie produktu nie może zastępować jakości. Chodzi o coś trudniejszego - aby polskie rozwiązania osiągały światowy poziom techniczny, przechodziły niezależną certyfikację, działały w realnych incydentach, a następnie były wykorzystywane do ochrony własnej infrastruktury krytycznej” - argumentował prezes Dynacon.
Firma jest przykładem, że taki model jest możliwy. Zespół Dynacon posiada łącznie około 200 certyfikacji branżowych i specjalistycznych na najwyższych poziomach zaawansowania - obejmujących cyberbezpieczeństwo, sieci, automatykę przemysłową, audyty, ciągłość działania, zarządzanie bezpieczeństwem, treningi, programowanie, administrację systemami.
„To nie jest kolekcjonowanie dokumentów. W infrastrukturze krytycznej kompetencje ludzi i niezależnie potwierdzone właściwości technologii są częścią tego samego systemu bezpieczeństwa. Produkt bez kompetentnego zespołu może zostać źle wdrożony. Zespół bez odpowiednio zaprojektowanej i zweryfikowanej technologii będzie natomiast próbował kompensować ograniczenia narzędzi procedurami i pracą ręczną” - zaznaczył Andrzej Cieślak.
Potwierdzeniem dojrzałości polskiej technologii jest również wynik konkursu OT Cyber Challenge 2026, w którym Dynacon zdobył pierwsze miejsce i tytuł OT Cyber Champion. Konkurs organizowały Ministerstwo Cyfryzacji, Krajowe Centrum Kompetencji Cyberbezpieczeństwa NCC-PL, a w jury znaleźli się przedstawiciele Ministerstwa Cyfryzacji, NASK-PIB, NCC oraz Polskich Portów Lotniczych. Jednym z formalnych celów konkursu było zwiększenie rozpoznawalności polskich rozwiązań cyberbezpieczeństwa OT/ICS i promocja najlepszych z nich.
„To bardzo ważny sygnał. Polska nie musi wybierać pomiędzy suwerennością a najwyższym poziomem technologicznym. Może budować oba te elementy jednocześnie” - stwierdził Andrzej Cieślak.
Dla prezesa Dynacon suwerenność technologiczna nie oznacza zamykania rynku ani eliminowania zagranicznych producentów. Oznacza zdolność państwa do utrzymania bezpieczeństwa również wtedy, gdy zewnętrzny dostawca zmieni politykę licencyjną, ograniczy serwis, wyłączy usługę, przestanie rozwijać produkt, zmieni właściciela albo gdy sytuacja geopolityczna zakłóci łańcuch dostaw. Oznacza posiadanie w kraju wiedzy, technologii, serwisu, zdolności rozwojowych i ludzi, którzy rozumieją chronione systemy.
„Dlatego polskich rozwiązań nie należy kupować dlatego, że są polskie. Należy je kupować wtedy, gdy są polskie i jednocześnie spełniają najwyższe wymagania techniczne, zostały niezależnie zweryfikowane i udowodniły swoją wartość w praktyce” - wskazał Andrzej Cieślak.
Dodał, że cyberbezpieczeństwo infrastruktury krytycznej jest częścią suwerenności państwa.
„Suwerenności nie buduje się deklaracjami. Buduje się ją własnymi kompetencjami, własną technologią, zaufanymi łańcuchami dostaw i dowodami bezpieczeństwa” - podsumował prezes Dynacon.
VIII Forum Cyberbezpieczeństwa zgromadziło przedstawicieli administracji publicznej, instytucji odpowiedzialnych za bezpieczeństwo państwa, biznesu, nauki oraz ekspertów z Polski i zagranicy, a także uczniów i studentów. Uczestnicy dyskutowali o najważniejszych wyzwaniach związanych z bezpieczeństwem cyfrowym Polski i Europy. Forum jest organizowane przez Ministerstwo Cyfryzacji i Departament Cyberbezpieczeństwa, we współpracy z Miastem Stołecznym Warszawą.
Źródło informacji: PAP MediaRoom
UWAGA: Za materiał opublikowany przez redakcję PAP MediaRoom odpowiedzialność ponosi jego nadawca, wskazany każdorazowo jako „źródło informacji".
(PAP)
Dalszy ciąg materiału pod wideo ↓
Co sądzisz na ten temat?
 0
 0
 0
 0
 0
 0
Nie przegap żadnego newsa, zaobserwuj nas na
GOOGLE NEWS


Brak komentarza, Twój może być pierwszy.
Użytkowniku, pamiętaj, że w Internecie nie jesteś anonimowy. Ponosisz odpowiedzialność za treści zamieszczane na portalu myszkow365.pl. Dodanie opinii jest równoznaczne z akceptacją Regulaminu portalu. Jeśli zauważyłeś, że któraś opinia łamie prawo lub dobry obyczaj - powiadom nas [email protected] lub użyj przycisku Zgłoś komentarz
OSTATNIE KOMENTARZE
Od „Upiora w Operze” po „Krainę lodu” w MDK Myszków
Fantastyczny wieczor, piękna muzyka. Młodzi artyści pełni pasji, zaangażowania, poczucia humoru. Polecam miejsce i właśnie ten wspaniały zespół SceNova

Z.
08:11, 2026-11-02
Raport: papierowe gazetki sieci handlowych niemal tak s
Gazetka sama w sobie nie jest jeszcze gwarancją oszczędności. Najważniejsze jest to, co konsument zrobi z informacją o promocji. Przy rosnącej liczbie ofert warto porównywać ceny tego samego produktu między sieciami, zamiast zakładać, że każda promocja oznacza najniższą cenę. Właśnie dlatego porównywanie cen przed zakupami ma coraz większe znaczenie. https://tanszykoszyk.pl/
Ola od oszczędzania
20:50, 2026-10-01
Pożegnanie Wakacji 2026 w Myszkowie na zakończenie lata
Myszków bawi
Tomek Dz
20:56, 2026-08-28
Rekordowy budżet na 2026 rok. Miasto i Gmina Żarki
8 mln długu jest się czy chwalić.
Bbb
22:46, 2025-12-24